API؛ راهکاری امن برای اتصال نرمافزارهای قدیمی به سامانههای جدید
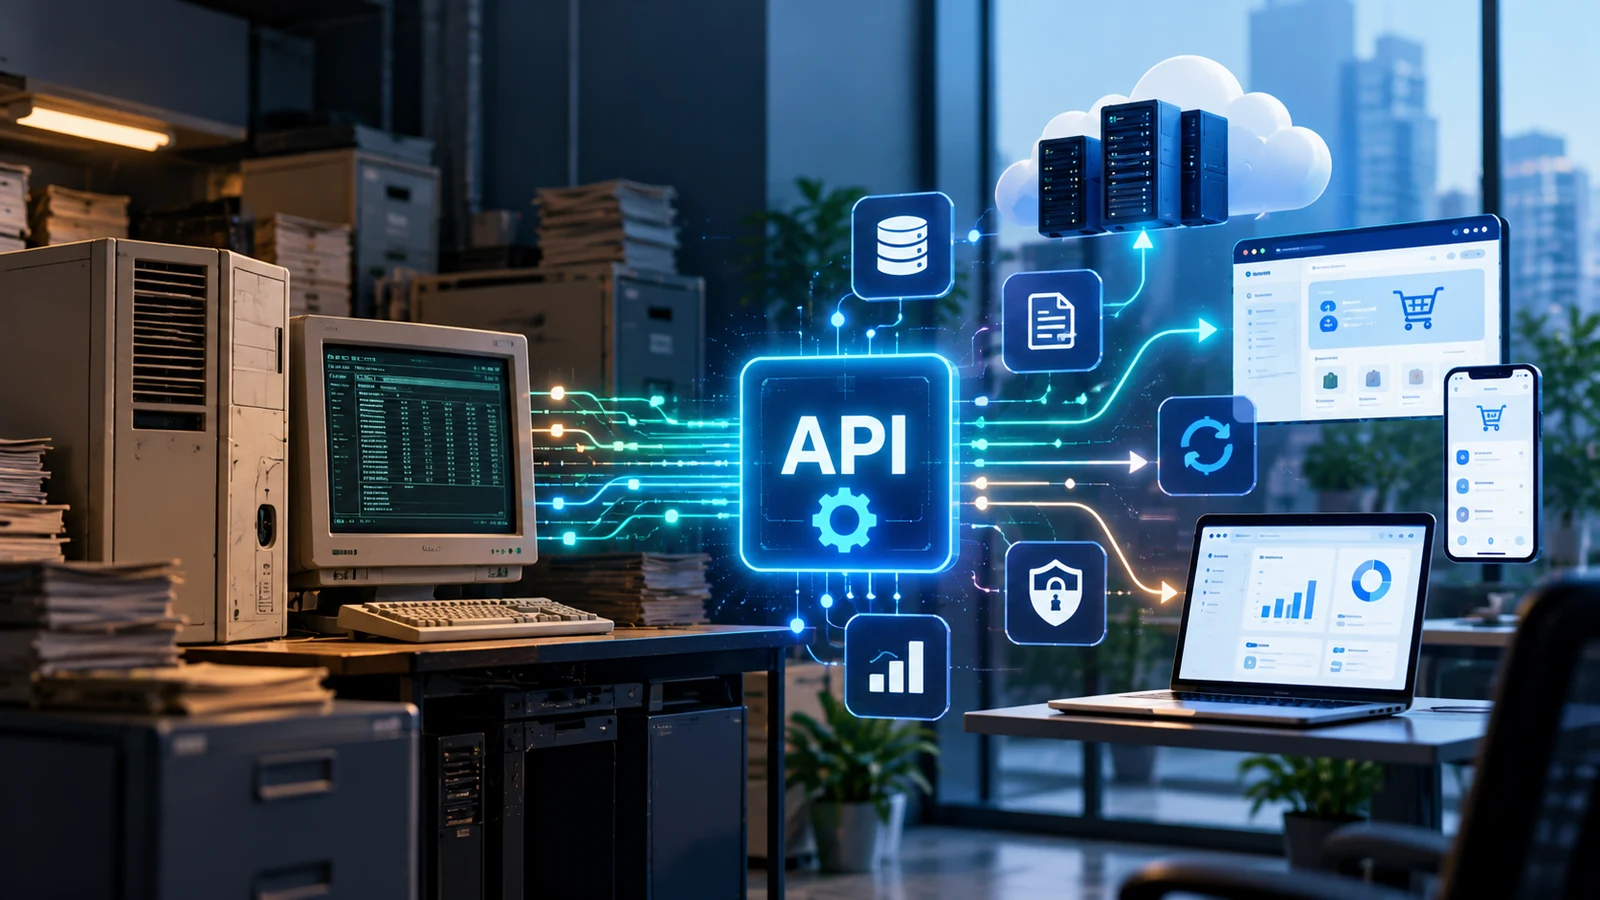
بسیاری از شرکتها برای مدیریت حسابداری، انبار، فروش و منابع انسانی همچنان به نرمافزارهایی وابستهاند که سالها قبل طراحی شدهاند. این سامانهها ممکن است قابل اعتماد و حیاتی باشند، اما اتصال آنها به فروشگاه اینترنتی، اپلیکیشن موبایل یا سامانه ابری جدید ساده نیست. آیا برای توسعه خدمات دیجیتال باید تمام نرمافزار قدیمی را کنار گذاشت؟ API میتواند بخشی از راهحل باشد، به شرط آنکه ارتباط میان سیستمها با معماری صحیح، احراز هویت، کنترل دسترسی و مدیریت داده طراحی شود.
چرا اتصال نرمافزارهای قدیمی به سامانههای جدید به یک مسئله مهم سازمانی تبدیل شده است؟
در بسیاری از سازمانها، سیستمهای حسابداری، انبارداری، منابع انسانی یا مدیریت سفارش سالها پیش طراحی شدهاند و همچنان بخش مهمی از عملیات روزمره را انجام میدهند. این سامانهها ممکن است روی سرورهای داخلی، پایگاه دادههای قدیمی یا فناوریهایی اجرا شوند که توسعه و نگهداری آنها دشوار است. با این حال، کنار گذاشتن ناگهانی چنین سیستمهایی همواره تصمیم مناسبی نیست؛ زیرا حجم زیادی از داده، قواعد کسبوکار و تجربه عملیاتی در آنها انباشته شده است.
از طرف دیگر، سازمان برای ارائه خدمات جدید به وبسایت، اپلیکیشن موبایل، داشبورد مدیریتی، فروشگاه اینترنتی یا سرویس ابری نیاز دارد. این ابزارهای جدید باید اطلاعات قابل اتکا دریافت کنند و در موارد مشخص بتوانند نتیجه عملیات را به سیستم قدیمی بازگردانند. روشهای دستی مانند خروجی گرفتن فایل اکسل و ورود دوباره اطلاعات ممکن است در مقیاس کوچک پاسخ دهند، اما با افزایش تعداد سفارشها، اختلاف موجودی، تأخیر در ثبت اطلاعات و خطاهای انسانی به مسئله جدی تبدیل میشوند.
استفاده از API و لایههای یکپارچهسازی میتواند ارتباطی کنترلشده میان سیستمهای قدیمی و جدید ایجاد کند. در این معماری، نیازی نیست تمام اجزای سامانه قدیمی در نخستین مرحله بازنویسی شوند؛ ابتدا قابلیتهای مهم آن از طریق رابطهای مشخص در دسترس قرار میگیرند و توسعه سامانه جدید به صورت تدریجی پیش میرود.
API چیست و چگونه ارتباط میان دو نرمافزار مستقل را ممکن میکند؟
API مخفف Application Programming Interface یا رابط برنامهنویسی کاربردی است. این اصطلاح به قراردادی فنی اشاره میکند که مشخص میکند یک برنامه چگونه قابلیتها یا دادههای خود را در اختیار برنامهای دیگر قرار دهد. قرارداد API معمولاً شامل عملیات قابل انجام، فرمت ورودی و خروجی، شیوه احراز هویت، خطاهای احتمالی و قواعد محدودکننده دسترسی است. API لزوماً یک سرویس اینترنتی نیست، ولی در یکپارچهسازی سامانههای سازمانی اغلب از Web API استفاده میشود.
برای مثال، سامانه انبارداری میتواند عملیاتی مانند دریافت موجودی کالا، جستوجوی محصول یا ثبت حواله خروج داشته باشد. به جای آنکه فروشگاه اینترنتی مستقیماً ساختار جدولهای پایگاه داده انبار را بداند، درخواست مشخصی مانند دریافت موجودی یک شناسه کالا ارسال میکند. سرویس واسط این درخواست را اعتبارسنجی میکند، داده مورد نیاز را از سامانه مرجع دریافت کرده و پاسخ استانداردی به فروشگاه بازمیگرداند.
مزیت مهم این قرارداد، کاهش وابستگی مستقیم میان دو نرمافزار است. اگر ساختار داخلی سیستم قدیمی تغییر کند، در صورت طراحی درست میتوان منطق تبدیل داده را در لایه واسط اصلاح کرد و قرارداد عمومی API را ثابت نگه داشت. البته حفظ این استقلال نیازمند نسخهبندی، مستندسازی و رعایت سازگاری با مصرفکنندگان API است.
چرا اتصال مستقیم پایگاه داده قدیمی به وبسایت یا اپلیکیشن معمولاً راهکار مناسبی نیست؟
یکی از روشهای سریع ولی پرریسک، دادن دسترسی مستقیم به پایگاه داده سامانه قدیمی است. در ظاهر این کار ساده به نظر میرسد: برنامه جدید به بانک اطلاعاتی متصل میشود، دادهها را میخواند و در صورت نیاز رکوردها را تغییر میدهد. مشکل آن است که ساختار جدولها همیشه معادل منطق کسبوکار نیست. بسیاری از قواعد مربوط به اعتبار موجودی، محاسبه مالیات، وضعیت سند و کنترل گردش کار ممکن است در برنامه قدیمی یا Stored Procedureها پیادهسازی شده باشند.
اگر برنامه جدید بدون اجرای همان قواعد، رکوردی را مستقیماً تغییر دهد، احتمال ناسازگاری داده یا نقض یکپارچگی تراکنشها وجود دارد. دسترسی عمومی به بانک اطلاعاتی همچنین سطح حمله را گسترش میدهد و مدیریت دقیق مجوز هر نوع عملیات را دشوار میکند. وابستگی مستقیم به نام جدولها و ستونها، تغییر یا ارتقای نرمافزار قدیمی را نیز پرهزینهتر خواهد کرد.
لایه API میتواند عملیات مجاز را به شکل صریح تعریف و دسترسی را به نیاز واقعی مصرفکننده محدود کند. با این حال، بعضی سامانههای قدیمی اصلاً امکان ارائه سرویس ندارند. در این وضعیت ممکن است ناچار به استفاده از آداپتور مخصوص پایگاه داده، Change Data Capture یا فرآیند تبادل فایل کنترلشده باشیم؛ مهم آن است که ارتباط جدید منطق داده و الزامات امنیتی سیستم مبدأ را نادیده نگیرد.
معماری استاندارد اتصال سیستم قدیمی به سامانه جدید چگونه طراحی میشود؟
در معماری پیشنهادی، درخواست کاربران ابتدا به برنامه جدید میرسد. برنامه برای دریافت اطلاعات به یک سرویس API یا Integration Layer مراجعه میکند. این لایه مسئول اعتبارسنجی درخواست، بررسی هویت و مجوز، تبدیل قالب داده، فراخوانی رابط مناسب سامانه قدیمی و مدیریت خطا است. قرار دادن این مسئولیتها در یک مرز مشخص باعث میشود توسعهدهندگان برنامه جدید ناچار نباشند جزئیات پیچیده سیستم قدیمی را در همه بخشهای محصول تکرار کنند.
در پروژههای بزرگتر ممکن است یک API Gateway در ورودی قرار گیرد. Gateway برای اعمال سیاستهایی مانند مدیریت درخواستها، مسیریابی، کنترل محدودیت نرخ و گاهی اعتبارسنجی اولیه توکن مفید است. با این حال، بررسی اینکه یک کاربر اجازه مشاهده سفارش مشخصی را دارد باید در سرویس مالک داده نیز انجام شود. Gateway به تنهایی جایگزین مجوزدهی در سطح کسبوکار نیست.
بسته به نوع تعامل، لایه یکپارچهسازی میتواند از REST API، پیامرسان، صف، Webhook یا پردازش دورهای داده استفاده کند. اگر دریافت موجودی باید فوراً پاسخ دهد، ارتباط همزمان ممکن است مناسب باشد؛ اما انتقال حجم بالای اسناد مالی معمولاً با صف و پردازش غیرهمزمان پایدارتر خواهد بود. انتخاب معماری باید از ویژگیهای واقعی داده و فرآیند آغاز شود، نه از نام فناوری.
لایه Anti-Corruption Layer چه نقشی در محافظت از معماری جدید دارد؟
یکی از مشکلات اتصال سامانههای قدیمی، تفاوت مفاهیم و مدلهای داده است. ممکن است سیستم قدیمی مشتری را با یک کد عددی، چند جدول و وضعیتهای داخلی نشان دهد، در حالی که سامانه جدید از شناسه یکتا، فیلدهای استاندارد و چرخه وضعیت متفاوت استفاده میکند. اگر این تفاوتها مستقیماً وارد کد برنامه جدید شوند، مفاهیم قدیمی به مرور معماری جدید را نیز پیچیده میکنند.
الگوی Anti-Corruption Layer یا لایه محافظ دامنه با ایجاد یک بخش ترجمهکننده میان دو سیستم، از انتقال مستقیم این پیچیدگی جلوگیری میکند. این لایه نه تنها نام فیلدها، بلکه معنای عملیات، محدودیتهای داده و خطاها را نیز به قرارداد جدید تبدیل میکند. برای مثال وضعیتهای داخلی چندگانه یک سند ممکن است در API عمومی به وضعیتهای محدود و قابل فهم برای مصرفکنندگان نگاشت شوند.
چنین لایهای باید آگاهانه طراحی شود تا به یک نقطه تجمع منطق نامنظم تبدیل نشود. مستندسازی قواعد تبدیل، آزمون نمونههای مرزی، مالکیت روشن بر مدل داده و کنترل نسخه قراردادها از شرایط موفقیت آن است. این روش به ویژه در نوسازی تدریجی نرمافزارهای سازمانی مفید است.
REST API، SOAP و پیامرسانی چه تفاوتی در اتصال سامانههای قدیمی دارند؟
REST رویکردی معماری برای طراحی رابطهای مبتنی بر منابع است که غالباً روی HTTP اجرا و از JSON برای تبادل داده استفاده میکند. سادگی نسبی استفاده از ابزارهای HTTP و سازگاری گسترده با برنامههای وب، REST را به گزینه رایجی برای سامانههای جدید تبدیل کرده است. با این حال، وجود HTTP و JSON به تنهایی تضمین نمیکند یک API تمام اصول REST را رعایت کرده باشد.
SOAP پروتکلی مبتنی بر پیامهای ساختیافته است که در برخی سامانههای سازمانی و نرمافزارهای قدیمی وجود دارد. ممکن است سیستم حسابداری تنها وبسرویس SOAP با قرارداد WSDL ارائه دهد. در چنین وضعیتی ضرورتی ندارد برنامه جدید مستقیماً با تمام جزئیات SOAP درگیر شود؛ یک آداپتور میتواند ارتباط با سرویس قدیمی را برقرار کرده و قرارداد مناسبتری برای مصرفکنندگان جدید ارائه دهد.
پیامرسانی غیرهمزمان نیز برای رخدادهایی مانند ثبت سفارش، تغییر موجودی و صدور سند کاربرد دارد. در این الگو، تولیدکننده پیام لزوماً منتظر پاسخ نهایی مصرفکننده نمیماند. طراحی درست صف نیازمند مدیریت تکرار پیام، ترتیب رخدادها، خطاهای پردازش و قابلیت مشاهده است. برای انتخاب روش ارتباط باید تأخیر قابل تحمل، حجم داده، وابستگی تراکنشی و امکان بازیابی پس از اختلال را بررسی کرد.
امنیت API چگونه تأمین میشود و چرا داشتن HTTPS به تنهایی کافی نیست؟
HTTPS و TLS ارتباط در حال انتقال را رمزنگاری میکنند و برای محافظت از داده در مسیر ضروری هستند، اما امنیت API با رمزنگاری تمام نمیشود. سامانه باید بداند چه کسی درخواست را ارسال کرده، به چه عملیاتی مجاز است و آیا حق دسترسی به شیء یا رکورد مشخص را دارد. برای مثال کاربری که به طور معتبر وارد سیستم شده است نباید صرفاً با تغییر شناسه سفارش در URL بتواند اطلاعات مشتری دیگری را مشاهده کند.
احراز هویت میتواند بر اساس توکنهای دسترسی، OAuth 2.0، OpenID Connect یا در ارتباطات ماشینبهماشین با سازوکارهایی مانند Client Credentials پیادهسازی شود. انتخاب روش باید مطابق مدل تهدید، نوع مشتری و الزامات سامانه انجام گیرد. توکنها نباید بیدلیل عمر طولانی داشته باشند و کلیدهای حساس باید در سامانه مدیریت اسرار نگهداری شوند، نه در کد سمت مرورگر.
مجوزدهی باید در هر درخواست و برای سطح مناسب عملیات، شیء و ویژگی داده انجام شود. علاوه بر آن، محدودسازی نرخ، کنترل اندازه ورودی، اعتبارسنجی ساختار درخواست، ثبت رخدادهای امنیتی و مدیریت دقیق خطا لازم است. پیامهای خطا نباید جزئیات داخلی پایگاه داده یا اطلاعات محرمانه را افشا کنند. تهدیداتی مانند Broken Object Level Authorization و خطای احراز هویت نشان میدهند امنیت API موضوعی معماری و مداوم است، نه صرفاً نصب یک گواهی SSL.
چگونه دسترسی سامانه قدیمی را بدون قرار دادن آن در اینترنت مدیریت کنیم؟
در بسیاری از پروژهها، پایگاه داده یا سرور اصلی داخل شبکه سازمان قرار دارد و نباید مستقیماً به اینترنت عمومی متصل شود. یکی از روشهای مناسب، قرار دادن سرویس واسط در یک ناحیه شبکه کنترلشده است؛ به صورتی که برنامه جدید فقط با رابط محدود ارتباط داشته باشد و دسترسی به سیستم قدیمی از مسیرهای مشخص و تحت نظارت انجام شود.
بسته به زیرساخت میتوان از تونلهای امن، ارتباط خصوصی شبکه، VPN سازمانی یا معماری مبتنی بر اتصال خروجی از محیط داخلی استفاده کرد. انتخاب هر روش نیازمند تحلیل امنیت شبکه، مدیریت گواهیها، محدودیت آدرسهای مجاز و قابلیت مانیتورینگ است. نباید تصور کرد چون یک API فقط در شبکه داخلی است، احراز هویت و کنترل دسترسی لازم ندارد.
بهتر است سرویس واسط حساب کاربری یا هویت مخصوص با حداقل مجوز داشته باشد. دسترسی خواندن اطلاعات موجودی از مجوز ایجاد یا حذف سند مالی جداست. همچنین ثبت درخواستها، نرخ خطا، زمان پاسخ و تلاشهای ناموفق ورود کمک میکند مشکلات عملیاتی یا امنیتی سریعتر شناسایی شوند.
یک سناریوی واقعی: اتصال فروشگاه اینترنتی جدید به انبارداری قدیمی
فرض کنید یک شرکت بازرگانی سالها از نرمافزار انبارداری تحت شبکه استفاده میکند و اکنون قصد دارد فروشگاه اینترنتی راهاندازی کند. سیستم قدیمی اطلاعات کالا، موجودی و رسیدهای انبار را نگهداری میکند، اما امکان ارتباط مستقیم با وبسایت مدرن ندارد. راهکار منطقی این است که ابتدا مشخص شود مرجع قطعی هر داده کدام سامانه است. ممکن است موجودی در انبارداری و اطلاعات نمایش کالا در فروشگاه مدیریت شوند.
سپس سرویس واسط برای دریافت موجودی و ثبت درخواست رزرو یا خروج کالا طراحی میشود. فروشگاه نباید صرفاً بر اساس عدد موجودی که چند دقیقه قبل دریافت کرده فروش را قطعی کند؛ هنگام ثبت سفارش باید کنترل موجودی متناسب با قواعد تجاری انجام شود. اگر رزرو موجودی در سیستم قدیمی پشتیبانی نمیشود، باید فرآیند جایگزین و تکلیف سفارشهای همزمان مشخص شود.
در این سناریو تبدیل کد کالا، واحدهای اندازهگیری، نرخ مالیات و وضعیت اسناد اهمیت زیادی دارد. برای مثال اگر سیستم قدیمی تعداد را بر اساس کارتن و فروشگاه بر اساس عدد نگهداری کند، تبدیل نادرست میتواند خطای مالی و لجستیکی ایجاد کند. پیش از انتشار عمومی باید سناریوهای فروش همزمان، قطع ارتباط، برگشت سفارش و مغایرت موجودی آزمایش شوند.
همگامسازی داده میان سامانه قدیمی و جدید چگونه بدون ایجاد مغایرت انجام میشود؟
نخستین تصمیم فنی، تعیین مالکیت داده یا System of Record است. اگر دو سامانه بدون قرارداد روشن بتوانند یک فیلد را مستقل تغییر دهند، تعارض به وجود میآید. برای مثال اگر موجودی انبار هم در فروشگاه و هم در سیستم حسابداری تغییر کند، باید مشخص باشد کدام مقدار معتبر است و اختلاف چگونه حل میشود. معمولاً بهتر است برای هر موجودیت یا فرآیند، مرجع اصلی تعریف شود.
همگامسازی میتواند همزمان یا غیرهمزمان باشد. روش همزمان برای عملیاتی که پاسخ لحظهای میخواهند مناسب است، اما وابستگی مستقیم به در دسترس بودن سامانه قدیمی ایجاد میکند. در روش غیرهمزمان، پیامها در صف قرار میگیرند و با تأخیر پردازش میشوند؛ این کار میتواند تابآوری را بهبود دهد، ولی سامانه جدید باید اختلاف زمانی داده را مدیریت کند.
برای کاهش خطر ثبت تکراری عملیات، میتوان از Idempotency Key یا شناسه یکتای درخواست استفاده کرد. اگر ثبت سفارش به دلیل قطع شبکه دوباره ارسال شود، سرویس باید بتواند تشخیص دهد درخواست تکراری مربوط به همان عملیات است. همچنین فرآیند تطبیق دورهای داده، گزارش مغایرت و امکان اصلاح کنترلشده رکوردها برای یکپارچگی بلندمدت ضروری هستند.
مدیریت خطا، Timeout و Retry در APIهای متصل به سامانه قدیمی
سامانه قدیمی ممکن است کند باشد، برای بار زیاد طراحی نشده باشد یا در ساعات مشخص نگهداری شود. اگر برنامه جدید تمام درخواستهای خود را بدون محدودیت به آن ارسال کند، اختلال کوچک میتواند به افزایش صف، اشغال اتصالها و کاهش عملکرد کل سامانه منجر شود. تعیین Timeout مناسب، محدود کردن همزمانی درخواستها و استفاده از الگوهایی مانند Circuit Breaker کمک میکند شکست یک سرویس به بخشهای دیگر سرایت نکند.
Retry یا تلاش مجدد تنها زمانی بیخطر است که ماهیت عملیات مشخص باشد. تکرار دریافت موجودی معمولاً ریسک کمی دارد، اما تکرار درخواست صدور فاکتور یا برداشت وجه ممکن است عملیات را دو بار انجام دهد. برای این دسته، تضمین Idempotency یا طراحی فرآیند تشخیص نتیجه عملیات قبلی اهمیت دارد. همچنین بهتر است تلاشهای مجدد با تأخیر افزایشی و اندکی تصادفیسازی اجرا شوند تا موج درخواستها به سیستم آسیب نزند.
وقتی نتیجه عملیات نامعلوم است، نباید به طور خودکار موفق یا ناموفق بودن آن را حدس زد. ممکن است درخواست در سامانه قدیمی ثبت شده اما پاسخ به دلیل مشکل شبکه به برنامه جدید نرسیده باشد. در این شرایط استعلام وضعیت با شناسه پیگیری و طراحی سازوکار تطبیق، قابل اعتمادتر از ارسال بیقید همان عملیات است.
نسخهبندی API و مدیریت تغییرات چگونه از اختلال در نرمافزارهای متصل جلوگیری میکند؟
پس از انتشار API، مصرفکنندگان مختلف ممکن است بر اساس ساختار خاصی از پاسخ و پارامترها برنامهنویسی کنند. تغییر ناگهانی نام فیلد، نوع داده یا معنای وضعیت میتواند یکپارچهسازی موجود را از کار بیندازد. بنابراین قرارداد API باید مستند و تغییرات ناسازگار آن با برنامهریزی انجام شود.
در برخی پروژهها نسخه اصلی API در مسیرهایی مانند /v1 و /v2 مشخص میشود، اما نسخهبندی تنها راه مدیریت تغییر نیست. افزودن فیلدهای اختیاری، رعایت سازگاری با نسخههای قبلی و اعلام زمان پایان پشتیبانی نیز اهمیت دارند. مستنداتی مانند OpenAPI میتوانند تعریف عملیات و ساختار درخواستها را منظم کنند، مشروط بر اینکه با پیادهسازی واقعی هماهنگ نگه داشته شوند.
در اتصال به نرمافزار قدیمی، تغییرات داخلی سامانه مبدأ نیز باید آزمایش شوند. حتی اگر قرارداد API عمومی ثابت بماند، ارتقای نسخه سیستم قدیمی ممکن است فرمت تاریخ، وضعیت سند یا رفتار خطا را تغییر دهد. آزمونهای یکپارچهسازی و قرارداد در هر انتشار به شناسایی زودهنگام این مشکلات کمک میکنند.
روش Strangler Fig چگونه نوسازی تدریجی سیستم قدیمی را ممکن میسازد؟
یکی از الگوهای شناختهشده برای جایگزینی تدریجی سیستمهای قدیمی، Strangler Fig است. در این روش به جای بازنویسی تمام نرمافزار در یک پروژه بزرگ، قابلیتها به تدریج به سرویسها یا سامانههای جدید منتقل میشوند. لایه مسیریابی یا Facade درخواستها را بر اساس اینکه کدام قابلیت مهاجرت کرده، به سیستم قدیمی یا جدید هدایت میکند.
برای مثال سازمان ممکن است در مرحله اول فقط بخش گزارشگیری را به معماری جدید منتقل کند و عملیات مالی همچنان در سامانه قبلی باقی بماند. سپس مدیریت مشتریان و برخی فرآیندهای سفارش به تدریج مهاجرت کنند. چنین رویکردی امکان آزمون مرحلهای و کنترل بهتر ریسک را فراهم میکند، اما به طراحی وابستگی میان بخشهای قدیمی و جدید نیاز دارد.
API و لایه تبدیل داده نقش مهمی در این مسیر دارند؛ با این حال مهاجرت تدریجی همیشه بهترین انتخاب نیست. اگر سیستم بسیار کوچک باشد یا امکان رهگیری و تغییر مسیر درخواستها وجود نداشته باشد، بازطراحی یکپارچه ممکن است مناسبتر باشد. انتخاب روش باید بر اساس هزینه، محدودیت فناوری، مدت همزیستی دو سیستم و ریسک عملیاتی انجام شود.
چگونه API را آزمایش و عملکرد آن را در محیط عملیاتی پایش کنیم؟
آزمون موفق فقط بررسی پاسخ ۲۰۰ یک Endpoint نیست. باید صحت داده، مجوزها، ساختار خطا، محدودیت نرخ، عملکرد زیر بار و رفتار سیستم هنگام قطع ارتباط بررسی شود. تست قرارداد، تست یکپارچهسازی و تست امنیت نقشهای متفاوتی دارند و ترکیب آنها دید کاملتری از کیفیت اتصال فراهم میکند.
در محیط عملیاتی، شاخصهایی مانند نرخ درخواست، زمان پاسخ، درصد خطا، مدت انتظار سرویس قدیمی و تعداد درخواستهای تکراری باید ثبت شوند. استفاده از شناسه همبستگی یا Correlation ID کمک میکند مسیر یک درخواست از فروشگاه تا سرویس واسط و سامانه قدیمی قابل ردیابی باشد. لاگها باید برای عیبیابی مفید باشند، اما نباید اطلاعات حساس مشتری یا توکنها را بیدلیل ذخیره کنند.
در صورت وجود صف پیام، طول صف، سن قدیمیترین پیام و نرخ پردازش نیز شاخصهای مهمی هستند. هشدار باید بر اساس اثر واقعی بر سرویس تعریف شود؛ برای نمونه رشد مداوم صف سفارش یا افزایش خطاهای ثبت سند نسبت به یک هشدار کلی مصرف CPU، ارزش عملیاتی بیشتری دارد.
هزینه پیادهسازی API برای اتصال نرمافزار قدیمی به چه عواملی وابسته است؟
هزینه واقعی اتصال بیش از تعداد Endpointهاست. در پروژهای که نرمافزار قدیمی مستندات کامل و API قابل استفاده دارد، ایجاد لایه واسط میتواند نسبتاً ساده باشد. اما اگر ساختار بانک اطلاعاتی ناشناخته است، قواعد تجاری مستند نشدهاند یا ارتباط با سیستم فقط از طریق فایل و عملیات دستی ممکن است، بخش بزرگی از زمان صرف کشف رفتار سیستم و طراحی راهکار ایمن خواهد شد.
تعداد موجودیتها، حجم تراکنشها، نیاز به همگامسازی لحظهای، الزامات امنیتی، کیفیت داده قدیمی و سطح پایداری مورد انتظار بر پیچیدگی پروژه اثر میگذارند. همچنین هزینههای نگهداری، مانیتورینگ، مدیریت تغییرات و پشتیبانی پس از انتشار باید در برآورد لحاظ شوند.
برای کاهش ریسک مالی، بهتر است ابتدا یک Proof of Concept محدود طراحی شود؛ مثلاً فقط دریافت موجودی یک گروه کالا یا ثبت سفارش آزمایشی. پس از اثبات امکان اتصال و شناخت محدودیتهای سامانه قدیمی، میتوان فازهای بعدی را دقیقتر برآورد کرد. وعده اتصال کامل بدون بررسی فنی سیستم مبدأ، معمولاً مبنای مناسبی برای تصمیمگیری نیست.
پیش از آغاز پروژه یکپارچهسازی چه پرسشهایی باید پاسخ داده شوند؟
در قدم نخست باید مشخص شود هدف تجاری اتصال چیست: حذف ورود دستی اطلاعات، فروش آنلاین، گزارشگیری لحظهای یا مهاجرت تدریجی. سپس باید مالک هر نوع داده، مسیر مجاز نوشتن اطلاعات، حدود تأخیر قابلقبول و میزان دسترسپذیری مورد نیاز تعیین شود. بدون این تصمیمها حتی بهترین ابزار API نیز نمیتواند اختلافهای فرآیندی میان تیمها را حل کند.
گام بعد شناخت محدودیتهای سیستم قدیمی است. باید بررسی شود آیا API رسمی، دسترسی مستند به بانک اطلاعاتی، امکان استخراج رخداد یا قابلیت تبادل فایل دارد. شرایط پشتیبانی نرمافزار، مجوزهای قراردادی و اثر تغییرات بر گارانتی یا مسئولیت تأمینکننده نیز ممکن است مهم باشند.
در نهایت لازم است مدل تهدید، هویت سرویسها، سیاست ثبت لاگ، نحوه بازیابی از خطا، برنامه تست و مالکیت پشتیبانی مشخص شود. طراحی اتصال تنها یک پروژه برنامهنویسی نیست؛ بخشی از مدیریت داده و تداوم عملیات سازمان است.
آیا API همیشه بهترین راه اتصال سیستم قدیمی به سامانه جدید است؟
API در بسیاری از پروژهها یک مرز ارتباطی مناسب فراهم میکند، ولی نمیتوان آن را راهحل قطعی برای همه سامانههای قدیمی دانست. گاهی سیستم مبدأ امکان ارائه عملیات برخط ندارد، پایگاه داده آن فقط در زمانهای خاص بهروز میشود یا تأمینکننده اجازه توسعه مستقیم نمیدهد. در چنین شرایطی تبادل فایل استاندارد، ETL، Change Data Capture یا پیامرسانی میتوانند گزینههای عملیتری باشند.
همچنین همیشه لازم نیست هر داده از طریق درخواست لحظهای گرفته شود. برای نمایش گزارشهای تحلیلی ممکن است تهیه یک مخزن داده بهروزشونده مناسبتر باشد، در حالی که برای تأیید نهایی موجودی یا اعتبار مشتری نیاز به ارتباط مستقیم با مرجع اصلی وجود داشته باشد. گاهی ترکیب چند روش، بهترین تعادل میان سرعت، امنیت و پایداری را ایجاد میکند.
نکته کلیدی این است که معماری باید متناسب با مسئله انتخاب شود. API زمانی ارزشمند است که مرز روشن بین سامانهها بسازد، دسترسی را کنترل کند و هزینه تغییرات آینده را کاهش دهد؛ نه صرفاً زمانی که روی یک ارتباط ساده نام Web Service گذاشته شود.
جمعبندی؛ API چگونه مسیر نوسازی امن و مرحلهای نرمافزارهای سازمانی را هموار میکند؟
اتصال نرمافزارهای قدیمی به سامانههای جدید برای بسیاری از سازمانها ضرورتی عملی است. دادهها و قواعد مهم کسبوکار در سیستمهایی قرار دارند که کنار گذاشتن سریع آنها پرهزینه یا پرریسک است، اما نیاز به وبسایت، اپلیکیشن، داشبورد و سرویسهای مدرن روزبهروز بیشتر میشود. API و لایه یکپارچهسازی میتوانند ارتباطی استاندارد و قابل کنترل میان این دو جهان ایجاد کنند.
با این حال امنیت API از نام آن به دست نمیآید. احراز هویت، مجوزدهی در سطح داده، TLS، محدودیت نرخ، مدیریت خطا، ثبت رویداد و طراحی صحیح تراکنشها شرطهای اساسی هستند. الگوهایی مانند Anti-Corruption Layer و Strangler Fig نیز در صورت تناسب با معماری، به کاهش وابستگی و مهاجرت تدریجی کمک میکنند.
راهکار حرفهای از شناخت فرآیند کسبوکار و محدودیت سیستم قدیمی آغاز میشود، با یک نمونه محدود اعتبارسنجی میشود و سپس بهصورت مرحلهای توسعه مییابد. هدف نهایی، ساخت یک اتصال صرفاً فعال نیست؛ بلکه ایجاد ارتباطی امن، قابلنگهداری و قابل توسعه است که بدون اختلال غیرضروری در عملیات جاری، مسیر تحول دیجیتال سازمان را باز کند.